

Envoyer un dossier sensible à un tiers reste un problème mal résolu. La messagerie plafonne la taille des pièces jointes, les plateformes de transfert centralisées détiennent vos données, et les solutions chiffrées de bout en bout imposent souvent un compte au destinataire. D-Share propose une autre approche : chiffrer dans le navigateur, stocker sur le réseau décentralisé Sia et partager un simple lien.
Cet article décrit ce que fait réellement le service, comment il le fait et où s'arrête la confiance qu'on peut lui accorder.
Le problème des transferts centralisés
Un tiers qui voit tout
Dans un transfert classique, le fichier arrive en clair, ou chiffré avec une clé que le fournisseur contrôle, sur une infrastructure que vous ne maîtrisez pas. Même avec de bonnes pratiques de l'opérateur, vous déléguez trois choses : la confidentialité, la durée de conservation et la disponibilité.
Une friction côté destinataire
Les services qui protègent mieux les données demandent fréquemment une inscription ou un client dédié. Pour un échange ponctuel avec un client, un prestataire ou un collègue extérieur, cette exigence freine l'adoption, et l'on retombe alors sur le moyen le moins sûr.
Ce que D-Share cherche à résoudre
D-Share vise un compromis précis : aucun compte pour le destinataire, un chiffrement qui s'exécute chez l'expéditeur et aucun serveur applicatif central.
Principe de fonctionnement
Le réseau Sia en deux mots
Sia est un réseau de stockage décentralisé : les données sont réparties chez des hébergeurs indépendants, répartis dans le monde entier. L'expéditeur utilise un compte gratuit sur sia.storage, le service de stockage du réseau, qui offre 50 Go d'espace.
D-Share ne fournit aucun stockage lui-même. C'est une application web qui orchestre trois opérations dans le navigateur : chiffrer, envoyer vers Sia, produire un lien de lecture.
Le flux, en résumé
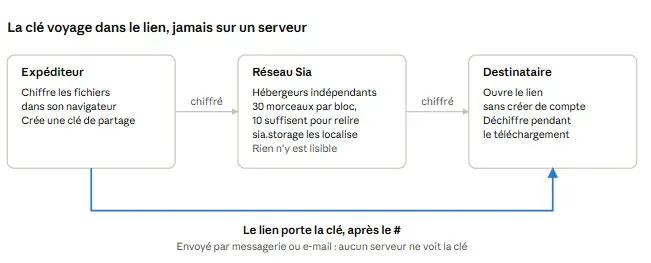
- L'expéditeur dépose ses fichiers (jusqu'à 500, ou un dossier entier) dans la page.
- Le kit de développement officiel de la Fondation Sia (compilé en WebAssembly) chiffre les données dans le navigateur.
- Les données chiffrées sont fragmentées et distribuées aux hébergeurs.
- D-Share génère un lien unique, dont la clé de lecture figure après le
#. - Le destinataire ouvre le lien. Son navigateur récupère les fragments, les déchiffre à la volée et lance le téléchargement.
Les points de repère
| Point | Valeur |
|---|---|
| Adresse | d-share.netlify.app |
| Prix | Gratuit (compte sia.storage gratuit, 50 Go) |
| Compte nécessaire | Expéditeur : oui. Destinataire : non |
| Durée des liens | Illimitée, jusqu'à suppression par l'expéditeur |
| Serveur central | Aucun |
| Langues | Français, anglais |
Parcours de l'expéditeur
La fiche annonce environ deux minutes pour la première connexion, puis trois clics par envoi.
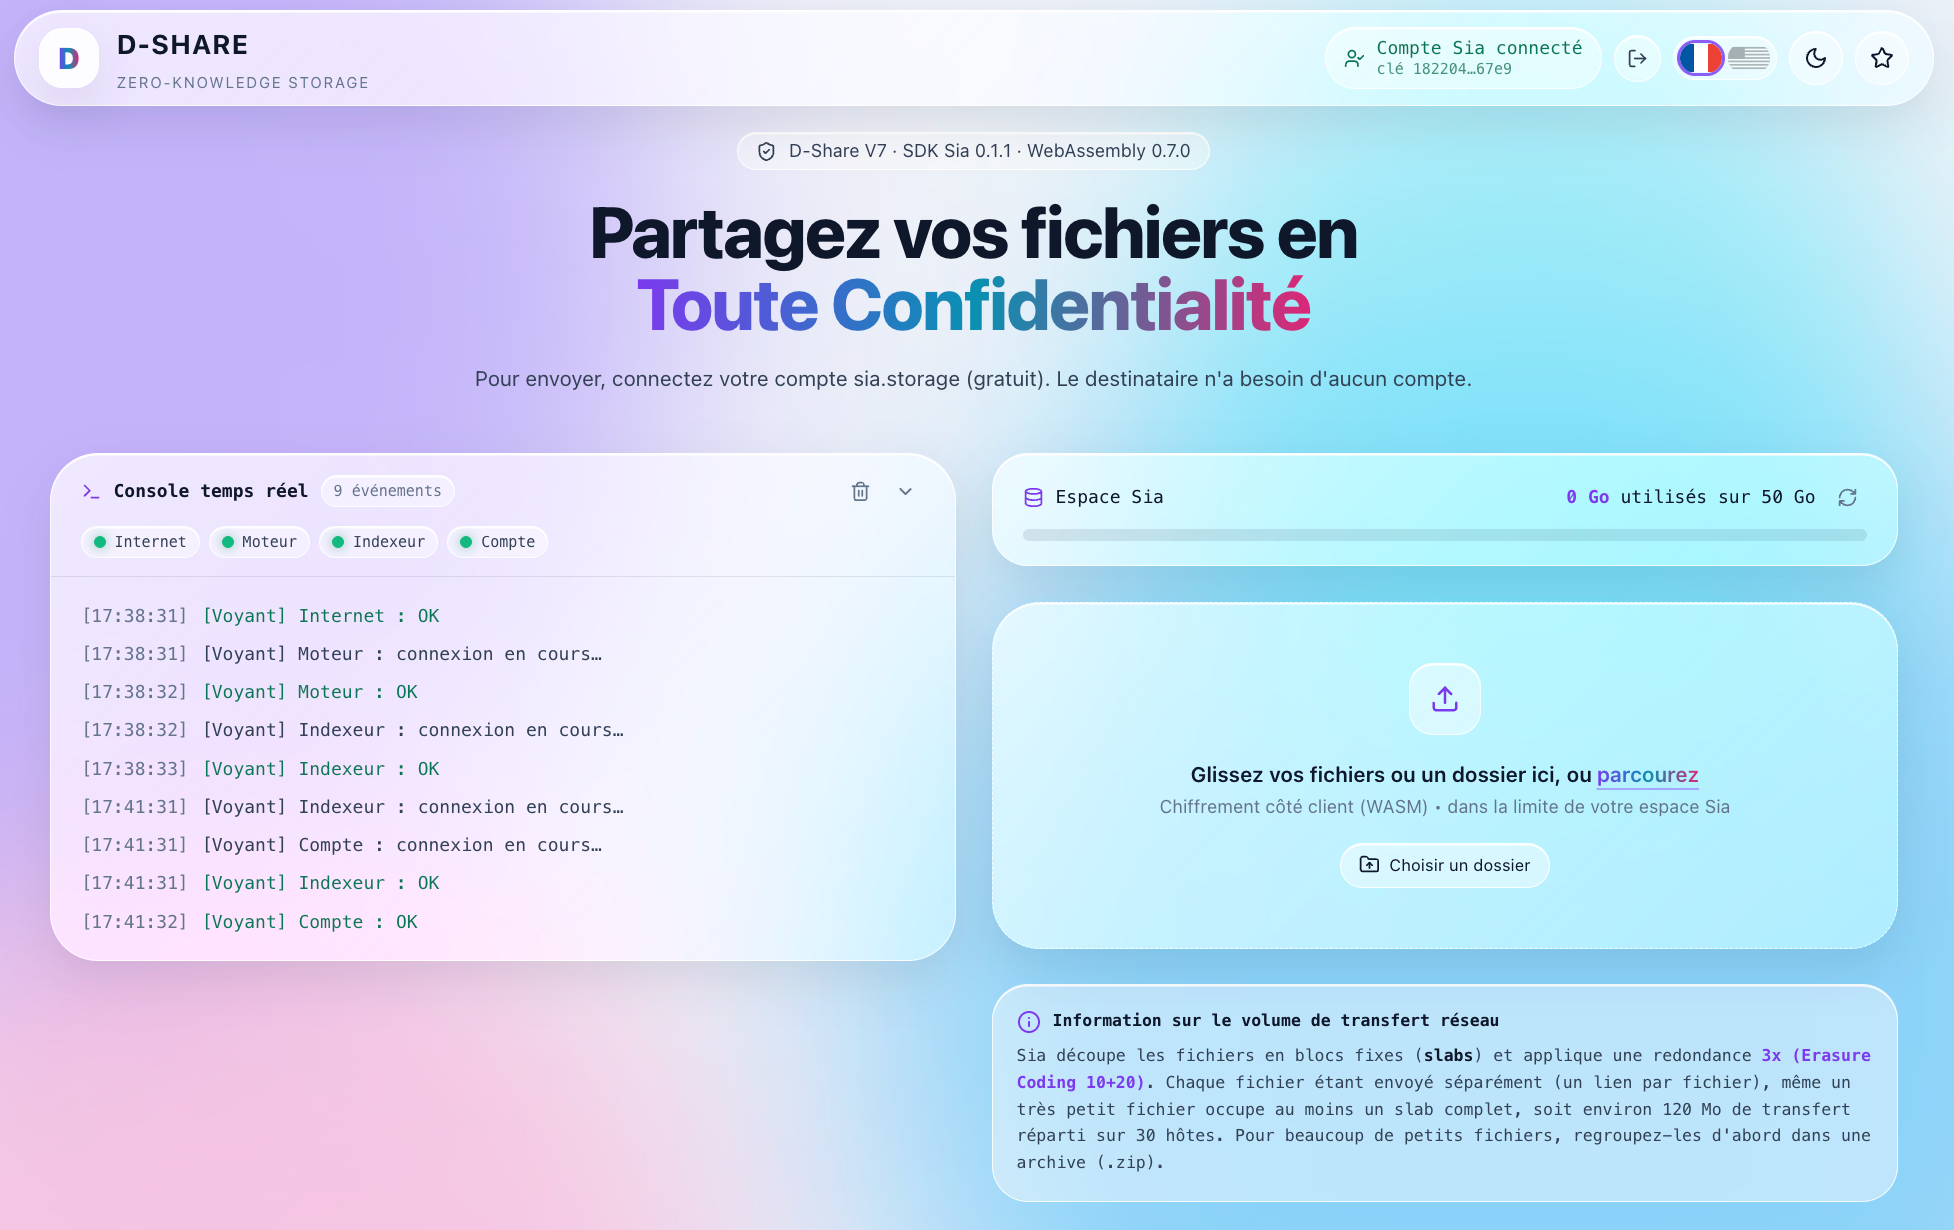
Première connexion
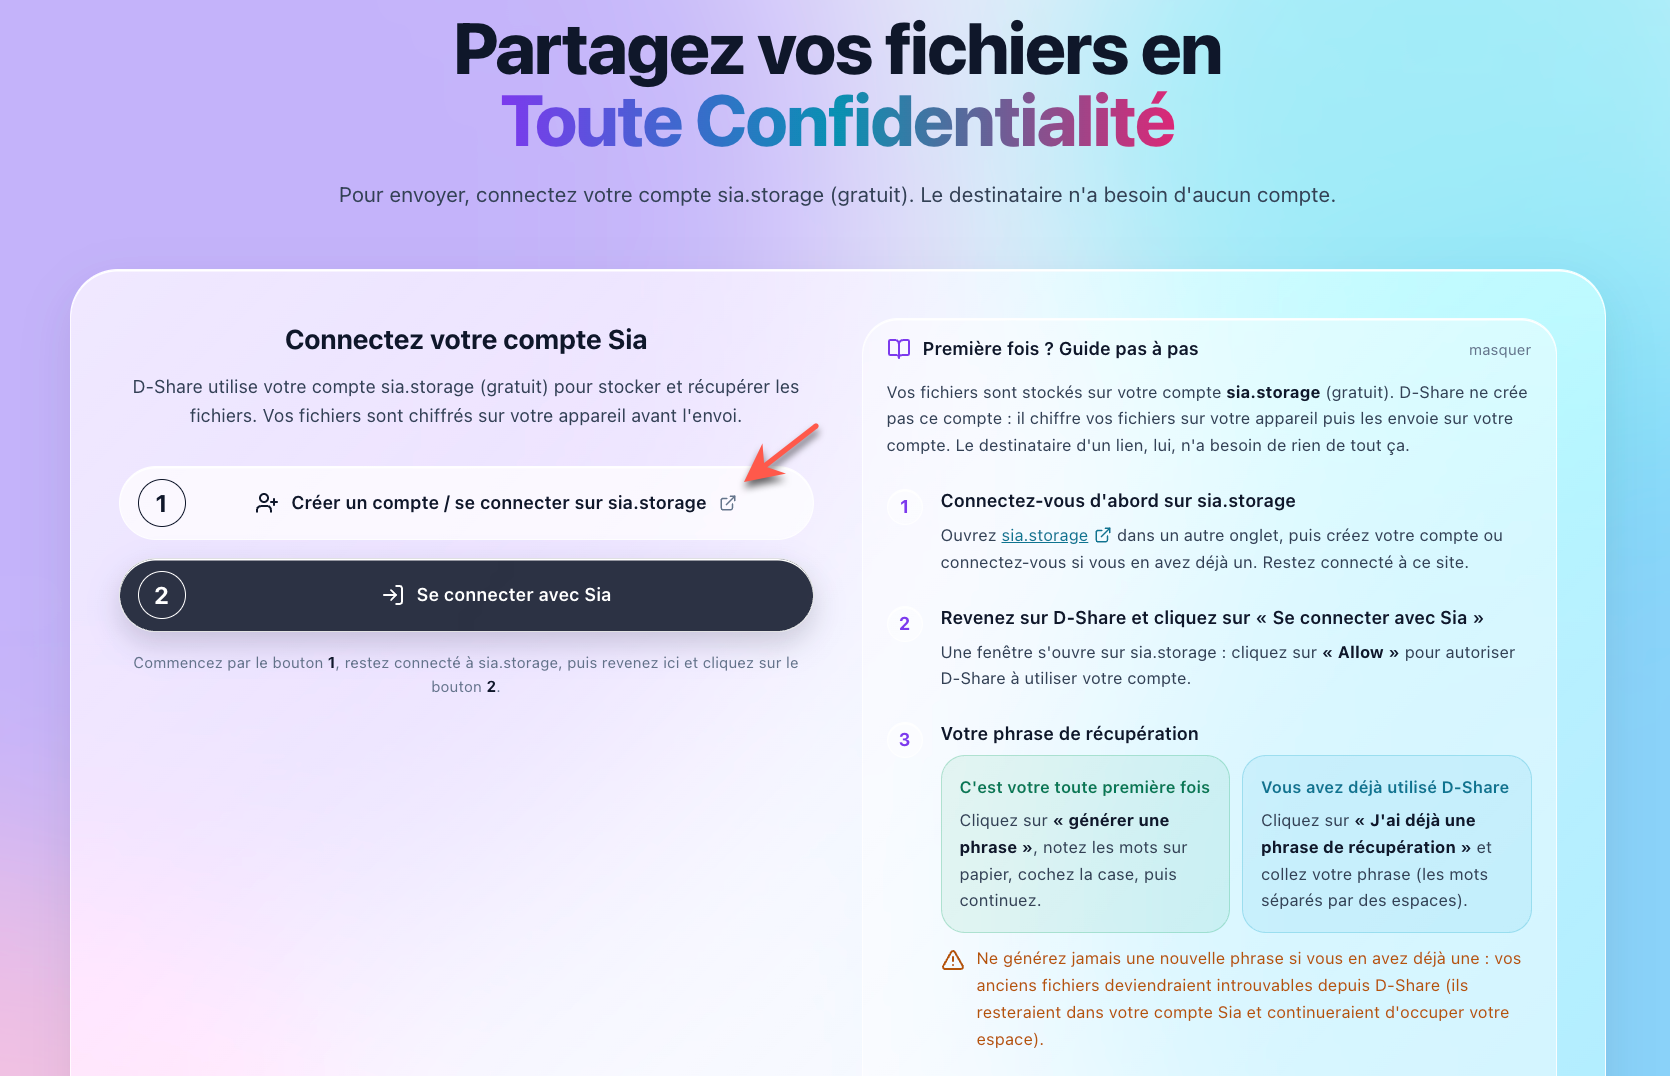
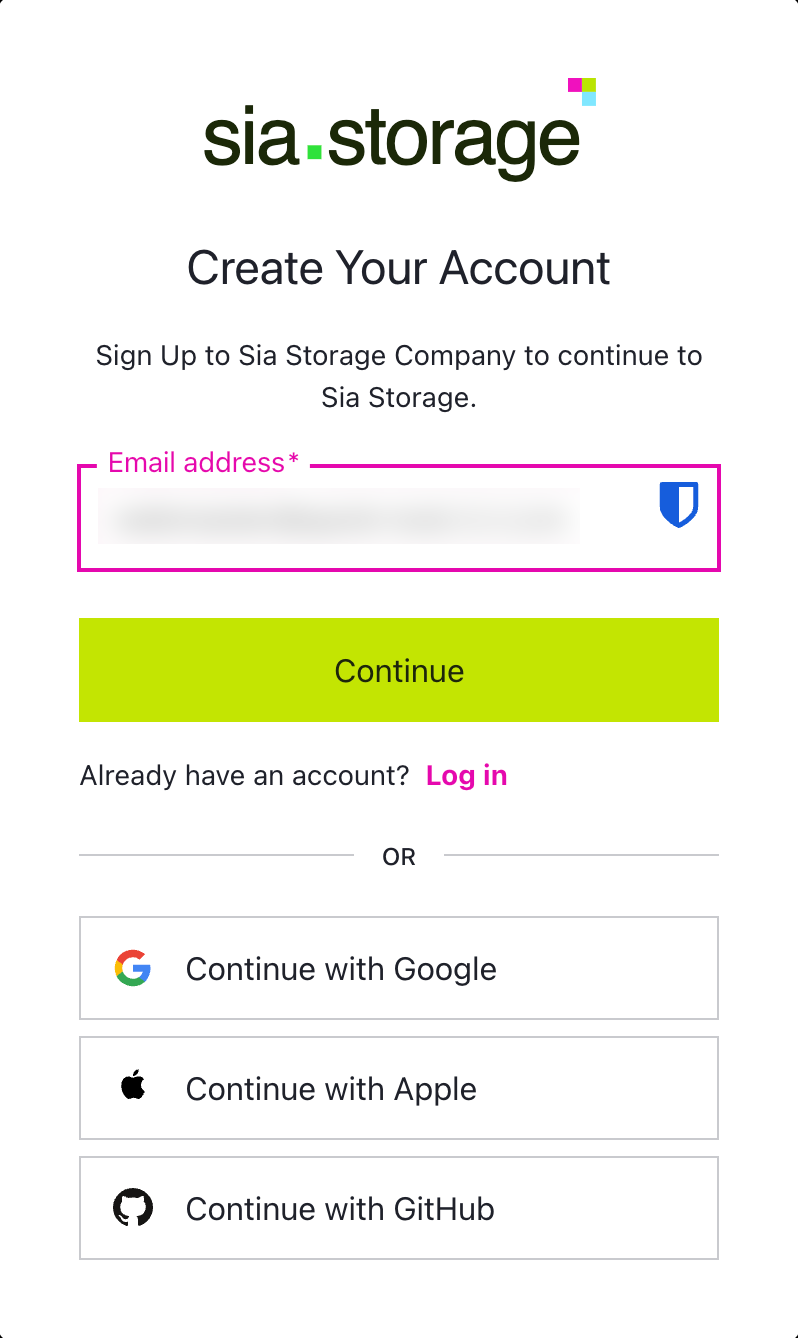
- Créer un compte sia.storage via le bouton dédié de D-Share, puis rester connecté dans l'onglet.
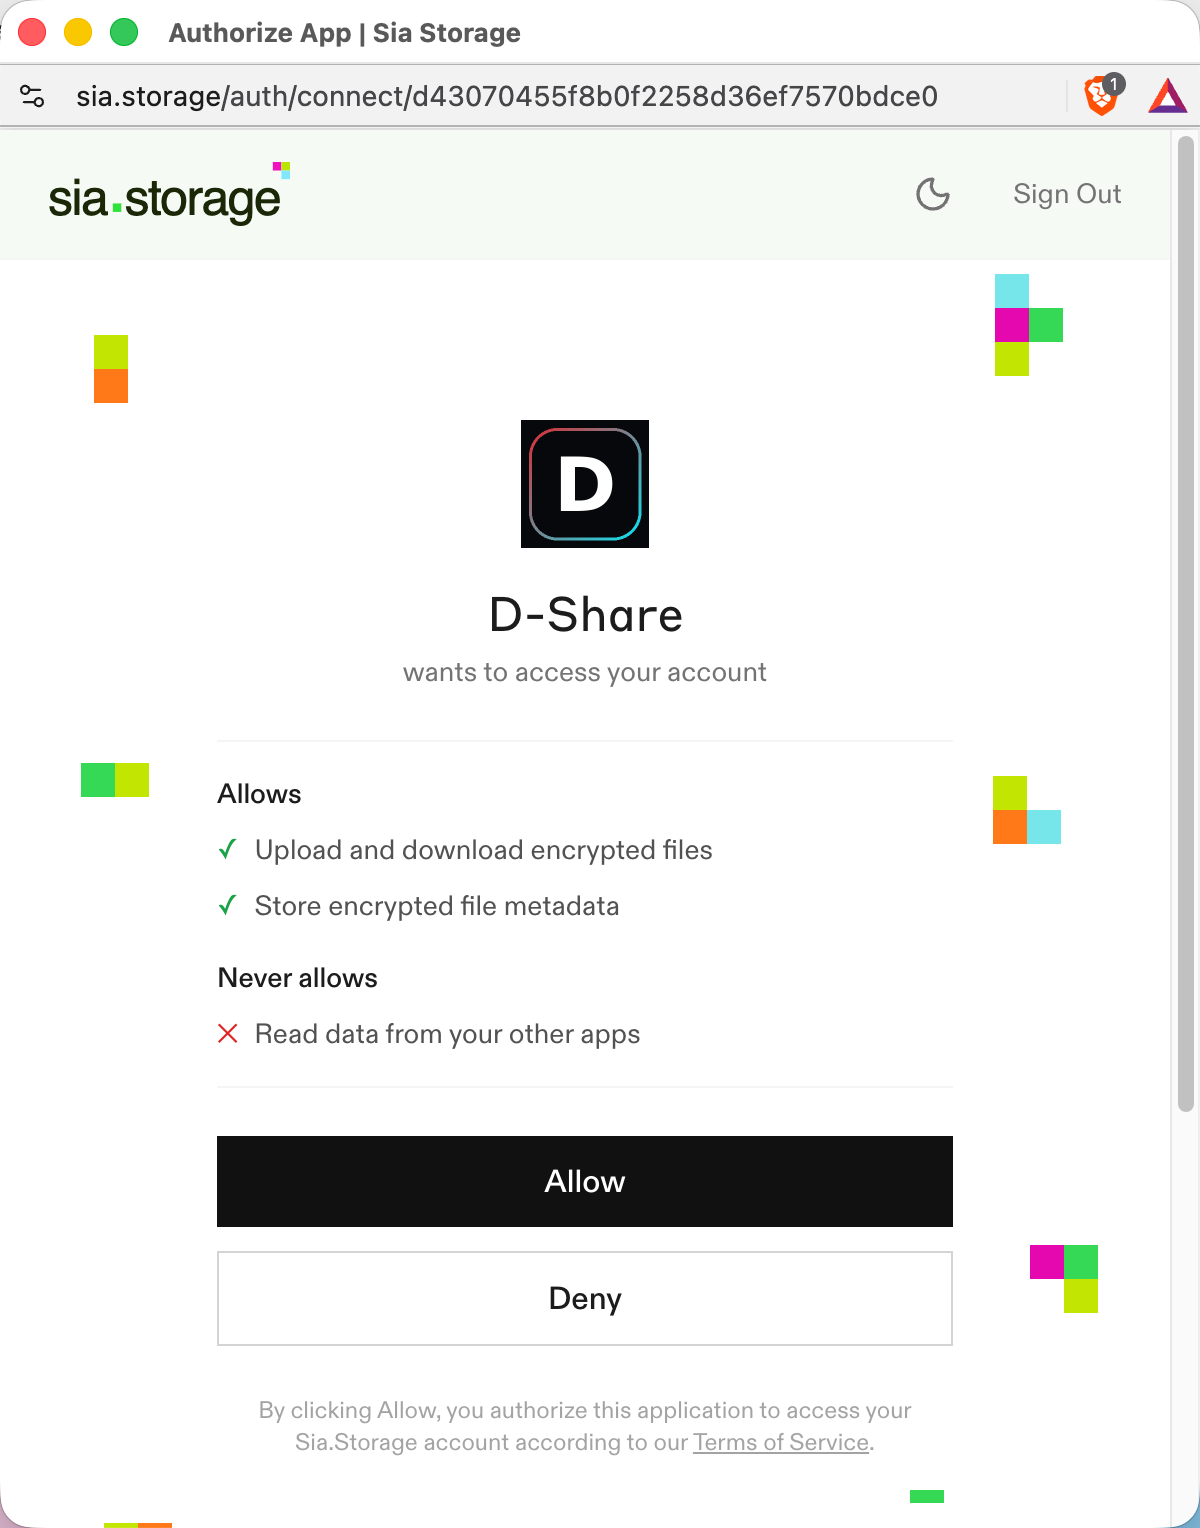
- Se connecter avec Sia : une fenêtre sia.storage demande d'autoriser D-Share à utiliser le compte (« Allow »).
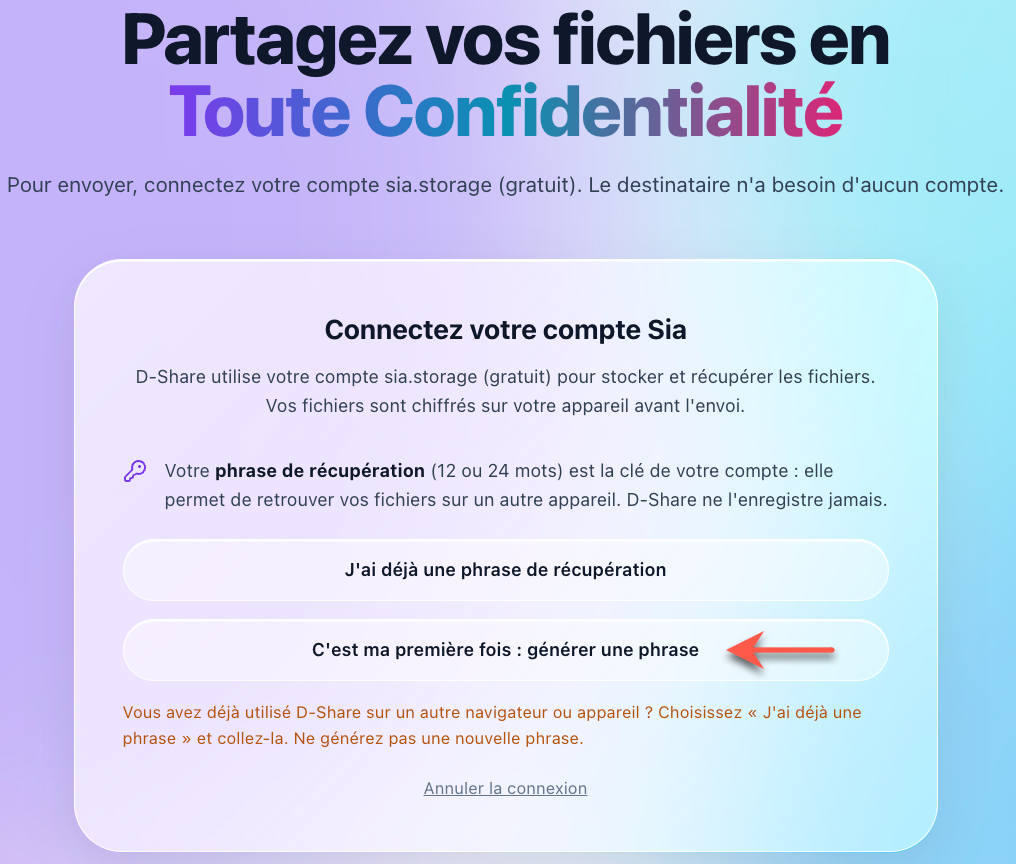
- Gérer la phrase de récupération. À la première utilisation, D-Share génère une phrase de 12 ou 24 mots, affichée une seule fois. Il faut la noter sur papier, dans l'ordre, puis cocher la confirmation. Lors d'une utilisation ultérieure, on colle la même phrase : D-Share reconnaît le compte et refuse une phrase différente. Si vous avez un gestionnaire de mot de passe c'est le meilleur endroit pour la sauvegarder.
Un point à ne pas prendre à la légère : la phrase de récupération
C'est le point le plus critique de tout le parcours :
- La phrase n'est jamais enregistrée par D-Share. Seule une clé dérivée reste dans le navigateur.
- Elle n'est affichée qu'une fois.
- Une nouvelle phrase produit une nouvelle clé : les anciens fichiers deviennent introuvables.
Autrement dit, perdre la phrase, ou en générer une nouvelle par erreur, revient à perdre l'accès à ses envois.
Il n'existe aucun mécanisme de secours.
Envoyer et partager
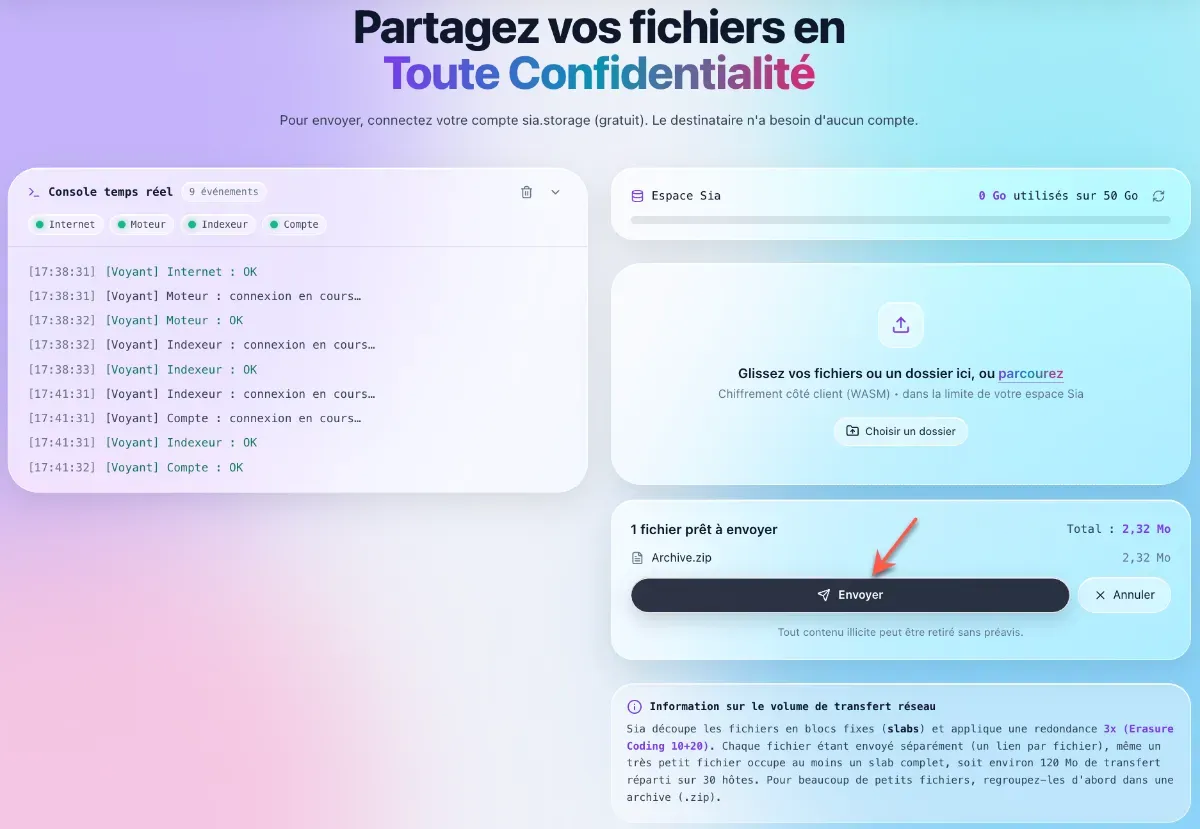
Une fois connecté, on glisse des fichiers ou un dossier, ou l'on utilise « Choisir un dossier ».
Un récapitulatif affiche le nombre de fichiers et leur taille. On clique sur « Envoyer ».
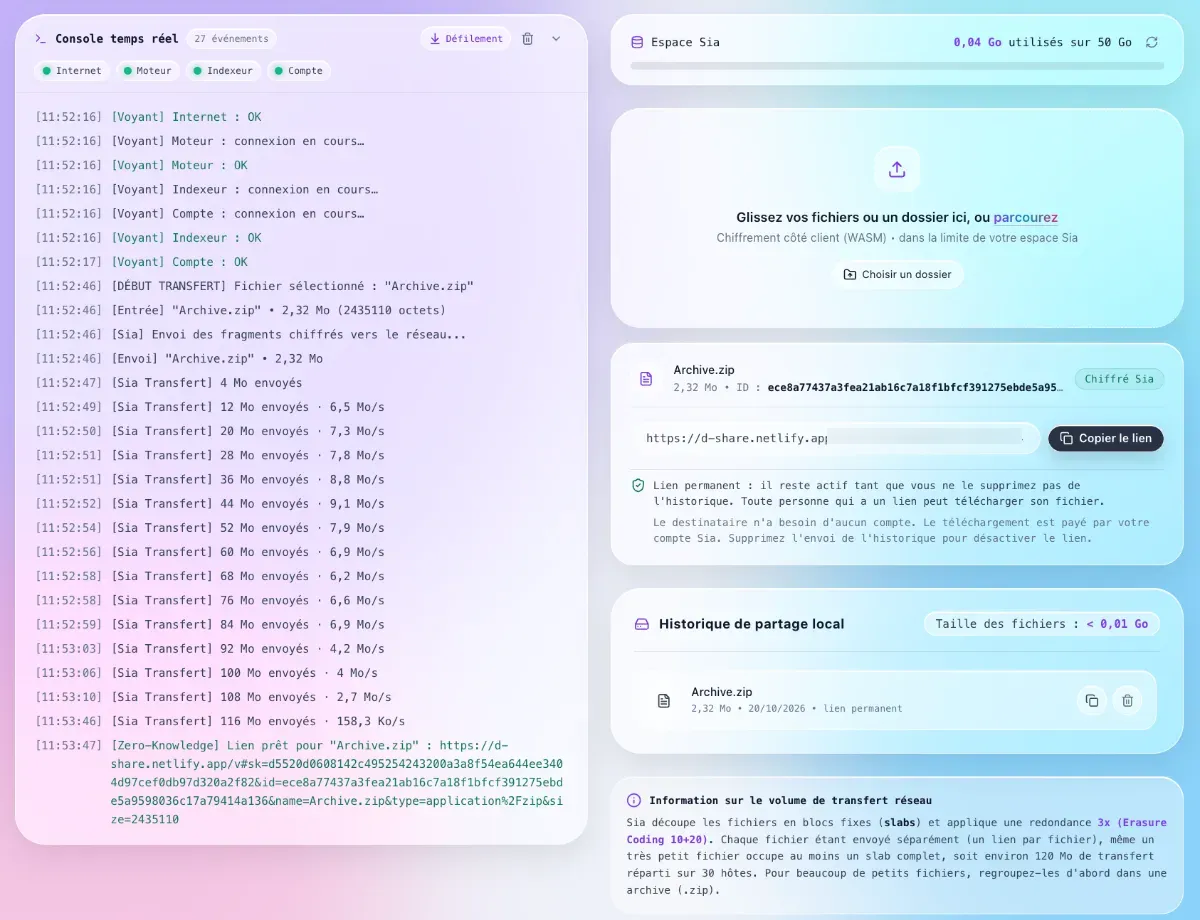
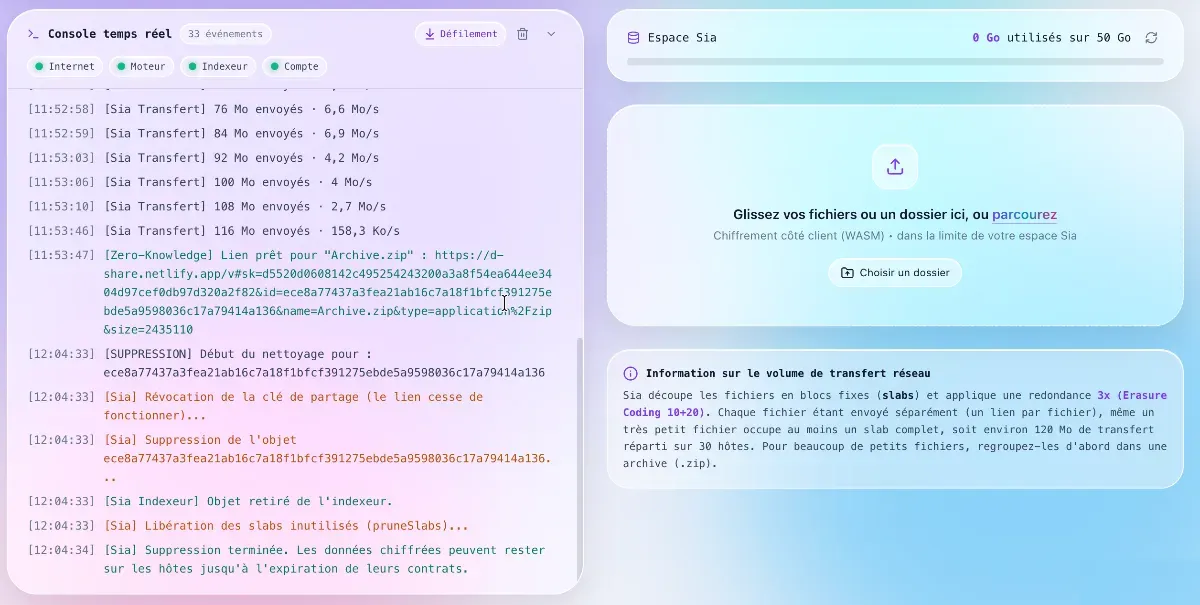
La console à gauche suit la progression, et la barre « Espace Sia » indique l'espace consommé. Un seul lien couvre tous les fichiers d'un envoi, que l'on transmet par messagerie, courriel ou Discord.
Gérer ses envois
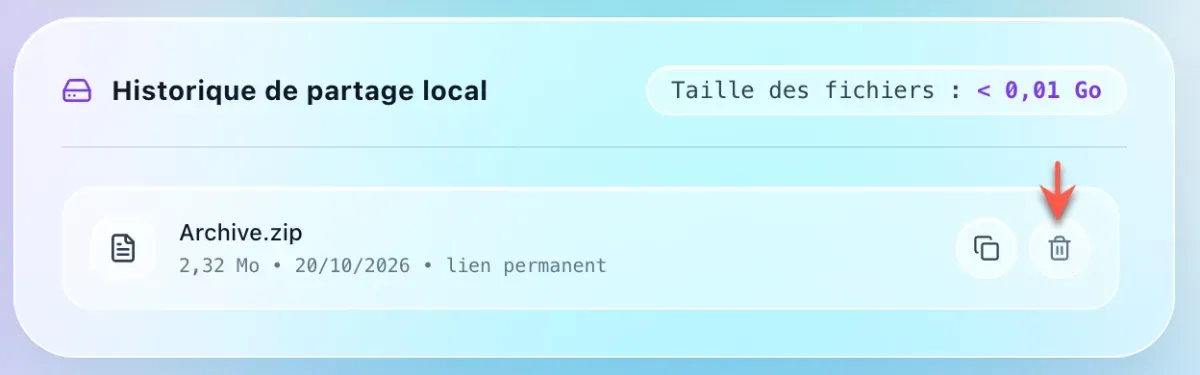
L'historique recense les envois avec deux actions : « Copier le lien » et « Supprimer du réseau Sia ». La suppression désactive le lien immédiatement et libère l'espace. L'historique est stocké localement dans le navigateur, séparé par compte.
Parcours du destinataire
Le destinataire n'installe rien et ne crée aucun compte. Il ouvre le lien :
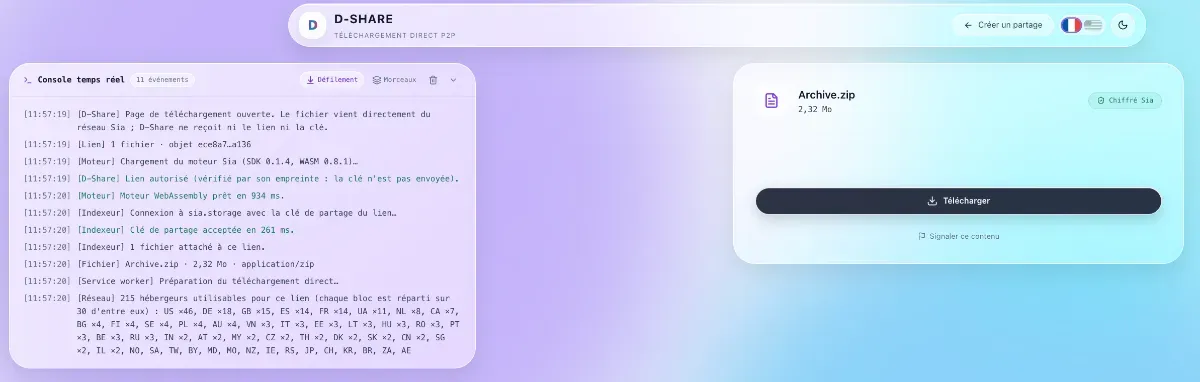
- Un fichier : la page affiche nom, taille et un bouton « Télécharger ». Le fichier est récupéré sur Sia et déchiffré dans le navigateur pendant le téléchargement
- Plusieurs fichiers : la page liste chaque fichier, avec un bouton par fichier et « Tout télécharger ».
- Lien supprimé : la page indique « Impossible d'ouvrir ce fichier »
Un détail économique mérite l'attention : la bande passante du téléchargement est payée par le compte sia.storage de l'expéditeur.
Architecture technique
Chiffrement dans le navigateur
Les fichiers sont chiffrés par le kit Sia avant d'être envoyés. Les hébergeurs ne reçoivent que des morceaux chiffrés.
Fragmentation : 10 + 20
Les données sont découpées en blocs, et chaque bloc est codé en 30 morceaux : 10 de données et 20 de redondance, placés chez des hébergeurs indépendants. Dix morceaux sur trente suffisent à tout reconstituer.
Ce que cela signifie :
- Vingt hébergeurs peuvent disparaître ou devenir injoignables sans perte de données pour un bloc donné
- Aucun hébergeur ne détient un fichier complet
- Le surcoût de stockage est mécanique : trente morceaux pour dix de données utiles.
La clé de partage et le fragment #
Chaque envoi reçoit sa propre clé de partage, en lecture seule, limitée aux fichiers de cet envoi. Cette clé se trouve après le # du lien. Le fragment d'une URL n'est jamais transmis à un serveur par le navigateur : ni Netlify ni un aperçu de lien généré par Discord ne le voient.
C'est un choix de conception important, car il permet de coller le lien dans un salon sans que la clé transite par les serveurs qui affichent les aperçus. Les administrateurs aguerris le savent, c'est le mécanisme standard du fragment.
Conséquence directe : le lien est le secret. Quiconque le possède peut télécharger les fichiers.
Révocation
Supprimer un envoi révoque sa clé et efface les fichiers, et le lien cesse de fonctionner aussitôt. Faute de durée de vie automatique, la révocation est manuelle : l'expéditeur doit penser à supprimer les envois dont il n'a plus l'usage. Comme l'historique est local, l'effacement du stockage du navigateur fait perdre la liste de ces envois.
Sécurité du site
La sécurité du site est basée sur des en-têtes HTTP stricts : politique de sécurité du contenu (CSP), Referrer-Policy: no-referrer, interdiction d'affichage dans un cadre, HTTPS. Ce sont de bonnes mesures de durcissement, qui réduisent la surface d'attaque côté navigateur sans la supprimer.
Limites et modèle de confiance
Ce que l'architecture évite
- Aucun serveur applicatif central : Netlify ne fait que servir les pages
- Ni D-Share ni les hébergeurs ne peuvent lire les fichiers
- La phrase de récupération ne quitte pas le navigateur
Ce qu'elle n'évite pas : la confiance dans le code servi
Comme pour toute application web, l'utilisateur fait confiance au code que le site lui envoie. C'est ce code qui chiffre, et c'est lui qui voit les fichiers en clair dans le navigateur.
Concrètement, « personne ne peut lire vos fichiers » signifie : tant que le code livré par d-share.netlify.app est honnête. Un code modifié, par une compromission du compte d'hébergement ou de la chaîne de publication, pourrait capter les fichiers avant chiffrement ou la phrase de récupération saisie. Le chiffrement dans le navigateur déplace la confiance ; il ne la supprime pas.
Autres limites à garder en tête
- Compte obligatoire pour l'expéditeur (sia.storage), donc dépendance à ce service.
- Perte irréversible de la phrase : aucun secours documenté.
- Durée illimitée sans expiration automatique : bonne pour la commodité, discutable pour l'hygiène des données.
- Lien porteur du secret : sa fuite équivaut à une fuite des fichiers.
- Pas de contrôle d'accès nominatif : le service n'identifie pas le destinataire.
- Pérennité : un service gratuit, sans serveur central, repose sur la disponibilité de Netlify, de sia.storage et du réseau Sia.
Conclusion : pour quels usages ?
D-Share tient une promesse précise et la tient de façon cohérente : un envoi chiffré chez l'expéditeur, sans compte pour le destinataire, sans serveur applicatif, avec une révocation immédiate. Pour un administrateur qui doit transmettre ponctuellement un lot de fichiers à un tiers, ce modèle est plus économe en confiance qu'un transfert centralisé classique.
Je le recommande pour :
- des échanges ponctuels de documents, photos ou archives, de sensibilité moyenne, avec des interlocuteurs sans compte ;
- des tests et des usages personnels, où l'on maîtrise le canal de transmission du lien et où l'on supprime les envois une fois la récupération confirmée.
Le bon réflexe, pour un profil sécurité, est de chiffrer en amont les fichiers vraiment sensibles, puis de ne laisser à D-Share que le transport et le stockage.
Vous gardez alors la maîtrise de la confidentialité, et vous profitez de la simplicité du lien.
FAQ : D-Share et partage chiffré
Non. Il ouvre le lien dans un navigateur récent, sur ordinateur ou téléphone, puis télécharge. Le déchiffrement se fait dans son navigateur pendant le téléchargement. Seul l'expéditeur a besoin d'un compte gratuit sur sia.storage.
D-Share ne l'enregistre jamais, et la fiche ne décrit aucun secours. Une nouvelle phrase génère une nouvelle clé, et les anciens fichiers deviennent introuvables. Il faut donc noter la phrase sur papier, dans l'ordre, et la conserver en lieu sûr.
D'après la fiche, non : les fichiers sont chiffrés dans le navigateur avant l'envoi, et les hébergeurs ne reçoivent que des morceaux chiffrés. La clé de partage se trouve après le # du lien, partie que le navigateur n'envoie jamais à un serveur. Le point de vigilance reste la confiance dans le code servi par le site, qui manipule les fichiers en clair.
La durée est illimitée, jusqu'à ce que l'expéditeur supprime l'envoi. La suppression, depuis l'historique local du navigateur, révoque la clé, efface les fichiers et désactive le lien aussitôt. Le destinataire voit alors « Impossible d'ouvrir ce fichier ».
Source: https://d-share.netlify.app/